KI-Automatisierung DSGVO-konform: Was Agenturen und Berater 2026 beachten müssen
Du willst KI in deiner Agentur einsetzen. Anfragen automatisch vorsortieren, Angebote schneller schreiben, Reportings per Klick statt per Copy-Paste. Und dann kommt der eine Satz, der alles ausbremst: "Aber was ist mit dem Datenschutz?"
Dieser Satz ist keine Ausrede. Er ist die Bremse Nummer eins beim KI-Einsatz in Agenturen, Beratungen und Coaching-Firmen. Denn du arbeitest nicht mit deinen eigenen Daten. Du arbeitest mit den Daten deiner Kunden. Deren Namen, Umsätze, Verträge, E-Mails, manchmal sogar Gesundheits- oder Bewerberdaten. Und in dem Moment, in dem du diese Daten durch ein KI-Tool schickst, bist du in der Verantwortung. Nicht das Tool. Du.
Das ist der Grund, warum viele broken Selbständige entweder komplett auf KI verzichten ("zu riskant") oder heimlich Kundendaten in ein Consumer-Tool kippen und hoffen, dass es niemand merkt. Beides ist falsch. Der richtige Weg liegt dazwischen: KI-Automatisierung, die den Datenschutz von Anfang an mitdenkt, statt ihn hinterher draufzuschrauben.
In diesem Artikel bekommst du eine praxisnahe Landkarte. Was verlangt die DSGVO konkret, wenn du KI auf Kundendaten loslässt? Was ändert der EU AI Act, der 2026 richtig scharf wird? Und wie sieht eine Checkliste aus, mit der du deine KI-Abläufe sauber aufsetzt, ohne Jura studiert zu haben? Ein wichtiger Hinweis vorab, den ich nicht oft genug wiederholen kann: Ich bin kein Anwalt, und dieser Text ist keine Rechtsberatung. Er ordnet ein, macht dich handlungsfähig und zeigt dir, worauf du achten musst. Für den verbindlichen Einzelfall gehörst du zu einem Fachanwalt oder Datenschutzbeauftragten.
Warum Datenschutz bei KI dein Problem ist, nicht das des Tool-Anbieters
Es gibt ein Missverständnis, das ich immer wieder höre: "Das Tool ist doch DSGVO-konform, das steht auf deren Website." Falsch gedacht. Ein Tool an sich ist nie DSGVO-konform oder nicht. Konform oder nicht konform ist immer die konkrete Verarbeitung. Also das, was du mit dem Tool machst, mit welchen Daten, unter welchen Bedingungen.
Stell dir vor, du nutzt ein Küchenmesser. Das Messer ist weder legal noch illegal. Es kommt darauf an, was du damit tust. Genau so ist es mit KI-Werkzeugen. Der Anbieter kann dir zwar die Grundlage liefern, damit du konform arbeiten kannst. Zum Beispiel Server in Europa, einen Vertrag zur Auftragsverarbeitung, technische Schutzvorkehrungen. Aber ob du am Ende sauber arbeitest, entscheidest du.
Die drei Rollen, die du kennen musst
Die DSGVO teilt jeden in eine Rolle ein. Wenn du das verstehst, verstehst du 80 Prozent des Themas.
Der Verantwortliche ist derjenige, der entscheidet, warum und wie Daten verarbeitet werden. Wenn du für deinen Kunden dessen Leads bewertest, bist oft du der Verantwortliche für diesen Vorgang, manchmal auch dein Kunde, und ihr teilt euch die Verantwortung. Der Auftragsverarbeiter ist derjenige, der die Daten in deinem Auftrag verarbeitet, ohne selbst über den Zweck zu entscheiden. Das ist typischerweise dein KI-Anbieter oder dein Cloud-Hoster. Und die betroffene Person ist der Mensch, dessen Daten es sind. Der Lead, der Kunde deines Kunden, der Bewerber.
Der Knackpunkt: Sobald du ein externes KI-Tool auf personenbezogene Daten loslässt, gibst du diese Daten an einen Auftragsverarbeiter weiter. Und dafür brauchst du einen Vertrag. Dazu gleich mehr.
Ein typischer Fall aus dem Agenturalltag
Nehmen wir einen Ablauf, den fast jede Agentur kennt. Du bekommst über ein Kontaktformular eine Anfrage herein. Name, Firma, E-Mail, eine kurze Beschreibung des Problems. Du willst diese Anfrage von einer KI vorbewerten lassen, damit du weißt, ob sie zu deinem Angebot passt, und damit gleich ein sauberer Antwortentwurf entsteht.
Was hier passiert, ist auf den ersten Blick harmlos. Auf den zweiten Blick verarbeitest du personenbezogene Daten eines potenziellen Kunden und schickst sie an ein KI-System. In dem Moment stellen sich drei Fragen. Auf welcher Grundlage darfst du das tun? Hast du mit dem KI-Anbieter einen Vertrag, der diese Verarbeitung deckt? Und wo landet die Anfrage physisch, in Frankfurt oder in Virginia? Wer diese drei Fragen einmal für seinen Standard-Ablauf beantwortet hat, kann tausend Anfragen sauber verarbeiten. Wer sie nie gestellt hat, sammelt bei jeder Anfrage ein kleines Risiko an, das sich irgendwann summiert.
Was überhaupt "personenbezogene Daten" sind
Viele unterschätzen, wie breit dieser Begriff ist. Personenbezogen ist alles, was sich einer Person zuordnen lässt. Der Name natürlich. Aber auch die E-Mail-Adresse, die IP-Adresse, die Telefonnummer, Chatverläufe, Kaufhistorien, sogar ein Foto. Wenn du also Kunden-E-Mails durch eine KI zusammenfassen lässt, verarbeitest du personenbezogene Daten. Wenn du Transkripte von Verkaufsgesprächen analysierst, ebenfalls. Fast jeder sinnvolle KI-Einsatz in einer Agentur berührt personenbezogene Daten. Deswegen kommst du am Thema nicht vorbei.
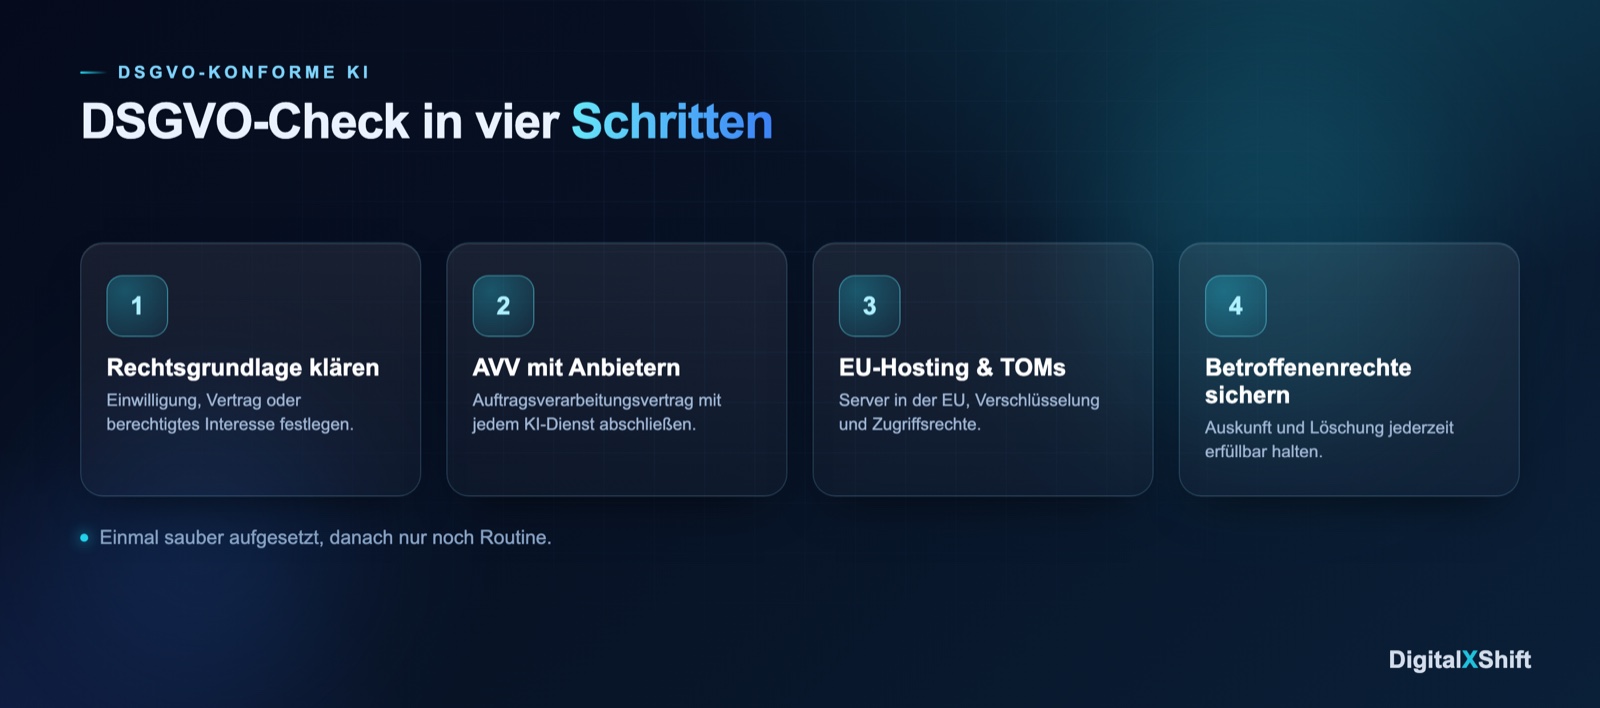 Vier Schritte, mit denen du jede KI-Automatisierung datenschutzrechtlich sauber aufsetzt.
Die fünf DSGVO-Pflichten bei KI-Automatisierung
Wenn du KI auf Kundendaten anwendest, gibt es fünf Bereiche, die du im Griff haben musst. Ich gehe sie der Reihe nach durch, jeweils mit dem Kern und dem, was du praktisch tun kannst.
1. Rechtsgrundlage: Warum darfst du das überhaupt?
Jede Verarbeitung personenbezogener Daten braucht eine Rechtsgrundlage. Ohne die ist selbst der schönste KI-Ablauf illegal. In der Praxis kommen für dich vor allem drei in Frage.
Die Einwilligung: Die Person hat aktiv zugestimmt. Sauber, aber aufwendig und jederzeit widerrufbar. Der Vertrag: Die Verarbeitung ist nötig, um einen Vertrag zu erfüllen. Wenn du für einen Kunden eine Leistung erbringst, deckt das oft die nötige Datenverarbeitung ab. Das berechtigte Interesse: Du hast ein nachvollziehbares Interesse, und die Rechte der betroffenen Person überwiegen nicht. Das ist die flexibelste, aber auch die, die du dokumentieren und abwägen musst.
Praktisch heißt das: Bevor du eine KI-Automatisierung baust, kläre für jeden Datenfluss, auf welcher Grundlage er läuft. Das klingt bürokratisch, ist aber eine Sache von Minuten pro Ablauf, wenn du es einmal systematisch aufsetzt.
2. Auftragsverarbeitung: Der AVV mit deinem Anbieter
Das ist der Punkt, an dem die meisten stolpern. Sobald ein externer Dienst Daten in deinem Auftrag verarbeitet, brauchst du einen Auftragsverarbeitungsvertrag, kurz AVV. Das ist gesetzlich vorgeschrieben, nicht optional.
Der AVV regelt, was der Anbieter mit den Daten tun darf, wie er sie schützt, wo sie gespeichert werden und was passiert, wenn der Vertrag endet. Seriöse Anbieter stellen dir einen AVV standardmäßig bereit, oft mit zwei Klicks im Account. Wenn ein Anbieter keinen AVV anbietet, ist das ein rotes Warnsignal. Dann darfst du dort keine personenbezogenen Kundendaten reinschicken.
Und jetzt die unbequeme Wahrheit: Die kostenlosen Consumer-Versionen vieler bekannter KI-Chatbots bieten dir keinen AVV, verarbeiten deine Eingaben teils zum eigenen Training und hosten in den USA. Für private Spielereien okay. Für Kundendaten ein No-Go.
Der Unterschied ist oft nur eine Frage des richtigen Tarifs. Viele Anbieter haben neben der kostenlosen Consumer-Variante eine Business- oder Team-Version, die einen AVV mitbringt, das Training mit deinen Daten abschaltet und dir mehr Kontrolle über den Speicherort gibt. Es lohnt sich also, genau hinzuschauen, welche Variante du nutzt. Der gleiche Dienst kann in der einen Version tabu und in der anderen völlig in Ordnung sein. Das ist kein Detail, sondern oft die entscheidende Weiche zwischen sauber und riskant.
3. Technische und organisatorische Maßnahmen (TOMs)
TOMs sind die konkreten Schutzvorkehrungen. Klingt sperrig, ist aber gesunder Menschenverstand in strukturiert. Verschlüsselung der Daten bei Übertragung und Speicherung. Zugriffsrechte, sodass nicht jeder alles sieht. Sichere Passwörter und Zwei-Faktor-Authentifizierung. Ein Berechtigungskonzept, das festlegt, wer was darf. Regelmäßige Backups und ein Plan für den Notfall.
Für eine kleine Agentur muss das kein Konzern-Apparat sein. Aber die Grundlagen musst du haben und dokumentieren können. Wenn eine Aufsichtsbehörde fragt, willst du zeigen können: So schützen wir Daten.
4. EU-Hosting und Datenresidenz
Wo liegen die Daten physisch? Diese Frage ist seit den jüngsten Entwicklungen im internationalen Datentransfer wichtiger denn je. Die einfachste und sicherste Antwort für dich als Agentur: EU-Hosting. Anbieter mit Servern in der EU, idealerweise in Deutschland, ersparen dir das ganze Minenfeld der Drittlandtransfers.
Sobald Daten in die USA oder andere Drittländer fließen, brauchst du zusätzliche Garantien und musst prüfen, ob das Schutzniveau ausreicht. Das ist machbar, aber komplex. Der pragmatische Weg für den Mittelweg: Wähle wo möglich Anbieter mit klarer EU-Datenresidenz. Damit nimmst du dir eine ganze Kategorie von Problemen von vornherein weg.
Ein praktischer Hinweis: Der Serverstandort steht selten prominent auf der Startseite. Du findest ihn meist in den Datenschutzhinweisen oder im AVV des Anbieters. Wenn ein Anbieter nicht klar sagt, wo deine Daten liegen, ist das schon eine Antwort für sich. Seriöse Dienste kommunizieren ihren Speicherort offen, weil sie wissen, dass genau das für Geschäftskunden in Europa ein Kaufargument ist. Frag im Zweifel direkt nach. Ein Anbieter, der auf diese Frage ausweicht, ist für Kundendaten die falsche Wahl.
5. Betroffenenrechte: Auskunft, Löschung, Widerspruch
Jede Person hat Rechte an ihren Daten. Sie darf wissen, welche Daten du über sie hast (Auskunft). Sie darf verlangen, dass du sie löschst (Recht auf Vergessenwerden). Sie darf widersprechen, korrigieren, die Daten mitnehmen. Und du musst diesen Anfragen nachkommen können, in der Regel innerhalb eines Monats.
Das Problem bei chaotischen Setups: Wenn Kundendaten über fünf Tools verstreut sind, drei Chatverläufe, zwei Tabellen und ein E-Mail-Postfach, dann kannst du eine Löschanfrage praktisch nicht sauber erfüllen. Du findest die Daten gar nicht alle. Genau hier zeigt sich, warum ein aufgeräumtes System nicht nur bequem, sondern datenschutzrechtlich fast Pflicht ist. Wie du Kundendaten und Kommunikation an einem Ort bündelst, habe ich in Kundenkommunikation ohne Chaos: Ein System, das alles bündelt beschrieben.
Der EU AI Act: Warum 2026 das entscheidende Jahr ist
Neben der DSGVO kommt ein zweites Regelwerk ins Spiel, das speziell für KI gemacht ist: der EU AI Act. Er ist seit August 2024 in Kraft und wird schrittweise anwendbar. Der große Meilenstein liegt im August 2026, wenn weite Teile der Pflichten für KI-Systeme greifen. Deswegen ist das Thema gerade jetzt so aktuell, und deswegen solltest du es nicht auf die lange Bank schieben.
Das Risiko-Prinzip in einfachen Worten
Der AI Act sortiert KI-Anwendungen nach ihrem Risiko. Verbotene Praktiken sind zum Beispiel Social Scoring oder manipulative Systeme. Damit hast du in einer normalen Agentur nichts zu tun. Hochrisiko-Systeme betreffen sensible Bereiche wie Personalauswahl, Kreditwürdigkeit oder Zugang zu wichtigen Diensten. Wenn du also KI für die Vorauswahl von Bewerbern einsetzt, kann das schon in diese Kategorie fallen. Und die große Mehrheit der Anwendungen, die du im Alltag nutzt, fällt in die Kategorie mit geringem Risiko oder in die Transparenzpflichten.
Die Transparenzpflicht, die dich wirklich betrifft
Für die meisten Agenturen ist eine Pflicht besonders relevant: die Transparenz. Wenn ein Mensch mit einer KI interagiert, muss er das wissen. Ein KI-Chatbot auf deiner Website muss als solcher erkennbar sein. KI-generierte Inhalte, die täuschen könnten, sollten gekennzeichnet werden. Das ist keine Schikane, sondern in der Praxis leicht umsetzbar. Ein kurzer Hinweis reicht oft aus.
Wenn du tiefer einsteigen willst, wie sich Datenschutz und KI im deutschen Kontext verbinden, findest du in DSGVO und KI im Mittelstand: Der Leitfaden für 2026 eine ausführliche Einordnung.
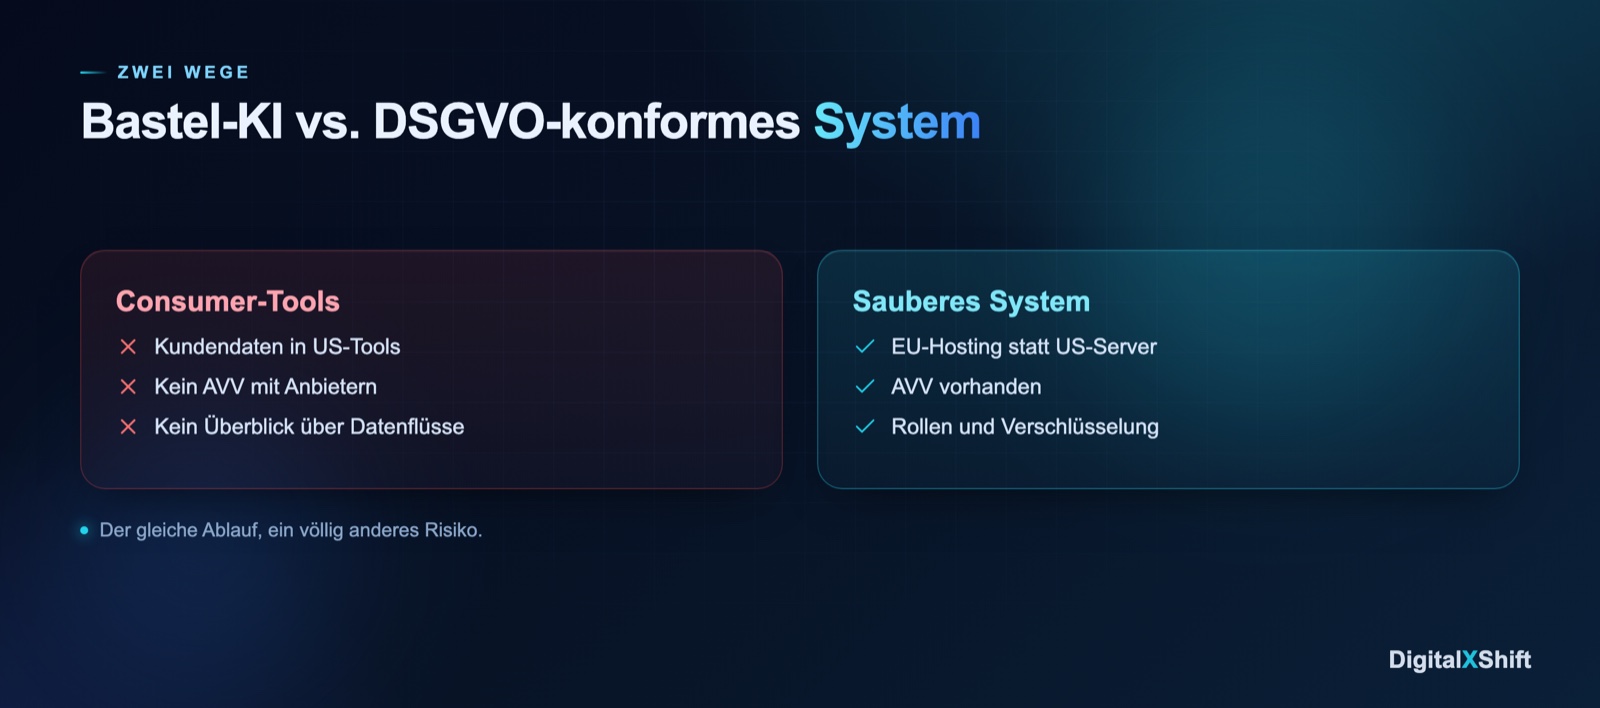 Der Unterschied zwischen zusammengestückelter Bastel-KI und einem sauber aufgesetzten System.
Bastel-KI gegen sauberes System: der entscheidende Unterschied
Jetzt wird es praktisch. Es gibt grob zwei Wege, wie Agenturen KI einsetzen. Der eine führt früher oder später ins Chaos. Der andere trägt.
Der Bastel-Weg (und warum er dich einholt)
Der Bastel-Weg sieht am Anfang verlockend aus. Du meldest dich bei drei, vier Consumer-Tools an, kippst Kundendaten hinein, bekommst schnelle Ergebnisse. Kein AVV, kein Überblick, keine Dokumentation. Es funktioniert, bis es nicht mehr funktioniert. Und dann wird es teuer.
Denn du hast keinen Überblick, wo welche Daten liegen. Du kannst eine Löschanfrage nicht sauber erfüllen. Du hast keinen Vertrag mit den Anbietern. Und wenn etwas schiefgeht, ein Datenleck, eine Beschwerde, eine Behördenanfrage, stehst du ohne Nachweis da. Bußgelder nach DSGVO können empfindlich sein, aber der größere Schaden ist oft das Vertrauen. Ein Kunde, dessen Daten du fahrlässig behandelt hast, kommt nicht wieder.
Der System-Weg
Ein sauberes KI-System denkt Datenschutz von Anfang an mit. Die Tools sind ausgewählt, EU-gehostet, mit AVV. Die Datenflüsse sind dokumentiert. Zugriffsrechte sind geregelt. Sensible Daten landen nie in Consumer-Tools. Und weil alles an einem Ort zusammenläuft, kannst du jederzeit sagen: Diese Daten liegen hier, so sind sie geschützt, so lösche ich sie.
Das ist kein Widerspruch zu Geschwindigkeit. Im Gegenteil. Ein System, das sauber gebaut ist, ist am Ende schneller, weil du nicht bei jedem neuen Ablauf von vorne überlegen musst. Der Unterschied zwischen KI als Spielerei und KI als System steckt genau hier. Wenn du wissen willst, woran du ein solches System erkennst, hilft dir die KI-Wissensbasis für Berater und Coaches weiter.
Ein guter Startpunkt, um deinen eigenen Ist-Zustand einzuschätzen: unser kostenloser Report zur DSGVO-konformen KI-Nutzung. Darin findest du die Checkliste aus diesem Artikel als abhakbares Asset plus die typischen Fallstricke, die wir bei Agenturen sehen. So siehst du schwarz auf weiß, wo du schon sauber bist und wo noch Lücken sind.
Deine Checkliste: KI-Abläufe DSGVO-konform aufsetzen
Hier ist die praktische Zusammenfassung. Geh diese Punkte durch, bevor du eine KI-Automatisierung in Betrieb nimmst.
Vor dem Start
Erstens: Kläre die Rechtsgrundlage. Auf welcher Basis verarbeitest du die Daten? Einwilligung, Vertrag oder berechtigtes Interesse? Halte es kurz schriftlich fest. Zweitens: Prüfe den Anbieter. Gibt es einen AVV? Wo stehen die Server? Bietet er Verschlüsselung und Zugriffskontrollen? Ohne AVV keine Kundendaten. Drittens: Minimiere die Daten. Schick nur das, was der Ablauf wirklich braucht. Keine Datenbank komplett durch ein Tool jagen, wenn drei Felder reichen.
Beim Aufsetzen
Viertens: Trenne sensible Daten. Gesundheits-, Bewerber- oder Finanzdaten gehören nicht in ein beliebiges Standard-Tool. Hier gelten strengere Regeln. Fünftens: Vergib Zugriffsrechte. Nicht jeder im Team braucht Zugriff auf alles. Rollen und Rechte sauber setzen. Sechstens: Dokumentiere den Datenfluss. Ein einfaches Verzeichnis reicht: Welche Daten, welcher Zweck, welches Tool, welche Rechtsgrundlage.
Im Betrieb
Siebtens: Halte die Betroffenenrechte handhabbar. Sorge dafür, dass du Daten zu einer Person finden und löschen kannst. Das gelingt nur, wenn die Daten geordnet an einem Ort liegen. Achtens: Kennzeichne KI-Interaktionen. Chatbots und KI-generierte Inhalte transparent machen. Neuntens: Überprüfe regelmäßig. Neue Tools, neue Abläufe, neue Rechtslage. Einmal im Quartal draufschauen genügt für den Anfang.
Diese neun Punkte klingen nach viel. In der Praxis ist es eine einmalige Grundeinrichtung und danach Routine. Und genau das ist der Punkt: Wer es einmal richtig aufsetzt, muss nicht bei jedem neuen KI-Einsatz aufs Neue zittern.
Der häufigste Denkfehler: Datenschutz als Endgegner
Viele behandeln Datenschutz wie einen Endgegner, den man am Schluss noch besiegen muss. Erst wird gebaut, alles läuft, und dann fragt jemand: Ist das eigentlich sauber? An diesem Punkt ist es teuer, weil du Abläufe wieder auseinandernehmen musst, die schon im Einsatz sind.
Der bessere Weg dreht die Reihenfolge um. Datenschutz kommt nicht am Ende, sondern am Anfang. Bevor du einen Ablauf baust, entscheidest du: Welches Tool, welcher Speicherort, welche Rechtsgrundlage. Diese drei Entscheidungen kosten dich vorne ein paar Minuten und ersparen dir hinten Wochen. Fachleute nennen dieses Prinzip Datenschutz durch Technikgestaltung. Übersetzt heißt es einfach: Bau es von vornherein richtig, dann musst du nicht reparieren.
Genau deshalb ist die Wahl des Fundaments so wichtig. Wenn dein System aus einer sauberen Straße zwischen EU-gehosteten Tools besteht, ist der Datenschutz eingebaut. Wenn es aus einem Flickenteppich von Consumer-Diensten besteht, jagst du dem Datenschutz ewig hinterher.
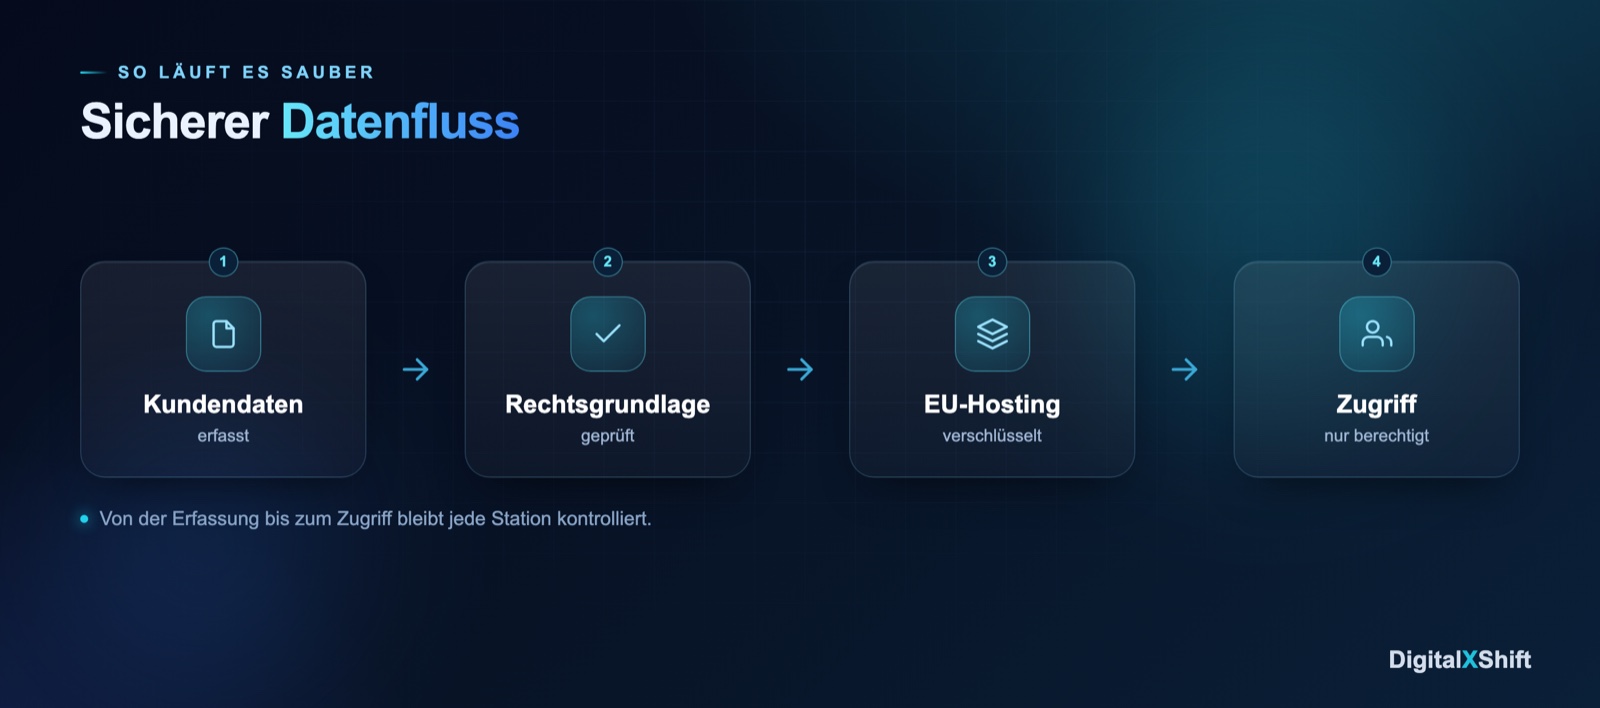 So bewegen sich Kundendaten sicher durch dein System, von der Erfassung bis zum kontrollierten Zugriff.
Wie du das nicht allein stemmen musst
Vielleicht denkst du jetzt: Das ist alles nachvollziehbar, aber ich bin Agenturinhaber, kein Datenschutzexperte. Und genau das ist der Punkt. Du musst kein Experte werden. Du musst nur dafür sorgen, dass dein KI- und Automations-System von Anfang an sauber gebaut ist, statt aus zusammengestückelten Consumer-Tools zu bestehen.
Der Unterschied ist riesig. Bei einer Bastel-Lösung trägst du das gesamte Risiko allein und merkst die Lücken erst, wenn es zu spät ist. Bei einem sauber aufgesetzten System sind die richtigen Weichen von Beginn an gestellt: EU-Hosting, AVV mit den Anbietern, klare Rollen, dokumentierte Datenflüsse. Datenschutz ist dann kein nachträglicher Stress, sondern eingebaut.
Wenn du unsicher bist, wo dein aktuelles Setup steht und was ein sauberes System für deine Agentur konkret bedeuten würde, dann lass uns das gemeinsam anschauen. Im KI-Potenzial-Check gehen wir dein Setup durch, finden die größten Datenschutz- und Effizienz-Lücken und zeigen dir, wie ein System aussieht, das schnell und sauber zugleich ist. Kostenlos und ohne Verpflichtung.
Und wenn du zuerst selbst prüfen willst, ob ein Anbieter oder Partner überhaupt sauber arbeitet, hilft dir die Checkliste zur Auswahl der richtigen KI-Agentur. Denn die richtige Partnerwahl entscheidet mit darüber, ob dein Datenschutz von Anfang an steht.
Häufige Fragen
Darf ich als Agentur überhaupt KI auf Kundendaten anwenden?
Ja, grundsätzlich schon, solange du die Regeln einhältst. Du brauchst eine Rechtsgrundlage, einen AVV mit dem Anbieter, technische Schutzvorkehrungen und die Fähigkeit, Betroffenenrechte zu erfüllen. Der entscheidende Fehler ist nicht, KI zu nutzen, sondern sie ohne diese Grundlagen zu nutzen. Mit einem sauber aufgesetzten System ist der KI-Einsatz auf Kundendaten völlig machbar.
Reicht es, wenn mein KI-Anbieter sagt, er sei DSGVO-konform?
Nein. Ein Tool ist nie pauschal konform, konform ist immer die konkrete Verarbeitung. Der Anbieter kann dir die Grundlage liefern, etwa EU-Server und einen AVV. Aber ob du am Ende sauber arbeitest, hängt davon ab, welche Daten du wie verarbeitest. Lass dir den AVV geben, prüfe den Serverstandort und dokumentiere deine Datenflüsse. Verlass dich nicht auf ein Marketing-Versprechen.
Was ändert sich durch den EU AI Act 2026 für meine Agentur?
Der AI Act ergänzt die DSGVO um KI-spezifische Regeln und wird ab August 2026 in weiten Teilen anwendbar. Für die meisten Agenturen ist vor allem die Transparenzpflicht relevant: KI-Interaktionen und KI-generierte Inhalte müssen erkennbar sein. Vorsicht ist geboten, wenn du KI in sensiblen Bereichen wie der Bewerberauswahl einsetzt, denn das kann als Hochrisiko gelten und strengere Pflichten auslösen.
Ist dieser Artikel eine Rechtsberatung?
Nein, ausdrücklich nicht. Ich bin kein Anwalt, und dieser Text ersetzt keine individuelle Rechtsberatung. Er ordnet das Thema ein und macht dich handlungsfähig. Für verbindliche Aussagen zu deinem konkreten Fall solltest du einen Fachanwalt für IT-Recht oder einen Datenschutzbeauftragten hinzuziehen. Was dieser Artikel leisten kann: dir zeigen, welche Fragen du stellen musst und wie ein sauberes System die meisten Probleme von vornherein vermeidet.
Der wichtigste Gedanke zum Schluss: Datenschutz ist bei KI kein Hindernis, sondern ein Qualitätsmerkmal. Wer sein KI- und Automations-System von Anfang an sauber baut, spart sich nicht nur Ärger, sondern gewinnt Vertrauen. Und Vertrauen ist im Agenturgeschäft die harte Währung. Wenn du wissen willst, wie das für deine Agentur konkret aussieht, dann buche dir deinen KI-Potenzial-Check und wir schauen es uns gemeinsam an.